 過去問の代わりに解ける無料問題
2027年2月試験 新シラバス版
この記事は、2027年2月試験から適用される新しいシラバス(出題範囲)に対応しています。改訂版の公式テキストの発行後に、内容を見直して改善する予定です。
会社が生成AIを安全に、長く使い続けるための仕組みづくりをまとめます。AIガバナンスとは何か、社内ガイドラインに何を書くか、AIツールを選ぶときに何を確かめるかが分かります。
個人の使い方の注意は「シャドーAIとは?企業コンプライアンスと従業員が守るルール」(シャドーAI)と「個人情報保護法と生成AI(個人情報・プライバシー・秘密保持)」(個人情報・秘密保持)で扱いました。この単元は、それを会社のルールと体制にする側の話です。
この単元を講義動画で見るIT資格の森の会員向け
講義4-8「AIガバナンスと社内ガイドライン」(11分08秒)。この単元の内容を、動く図解で約11分にまとめています。この回の動画は、IT資格の森の会員向けです。各章の1本目は無料で見られます(4-1「生成AI利用者の基本マインドセット」)。(IT資格の森とUdemyの違い・料金)
AIガバナンスとは
AIガバナンスは、組織がAIのリスクを管理しながら、AIから得られる価値を最大にするための仕組みです。ルールを作る、守れているかを確かめる、問題が起きたら直す、までを含みます。「禁止する」ためではなく、「安心して使える状態を保つ」ための仕組みと考えてください。
アジャイル・ガバナンス:5つの段階を回し続ける
生成AIは、新しいサービスや機能が毎月のように出てきます。一度作ったルールを何年も使い続けると、すぐに現実と合わなくなります。そこでAI事業者ガイドライン(「AI倫理とAI事業者ガイドライン(ELSI・共通の指針)」)は、アジャイル・ガバナンスという考え方をとっています。「アジャイル」は「素早い」という意味です。次の5つの段階を、短い間隔で繰り返し回します。
| 段階 | すること | 会社の生成AIでいうと |
|---|---|---|
| ① 環境・リスク分析 | AIの使われ方、得られる利点とリスク、法律や技術の変化を調べる | 誰がどのツールで何をしているか(シャドーAIを含む)、どんな情報を扱っているかを洗い出す |
| ② ゴール設定 | AIをどう使い、何を守るかの方針を決める | 社内ガイドラインの目的と対象を決める |
| ③ システムデザイン | 方針を実現するルール・仕組み・体制を作る | ガイドラインの項目、ツールの選定とレベル分け、承認フロー、出力とコストの管理 |
| ④ 運用 | 作った仕組みを動かし、使う人に伝える | 研修と相談窓口、利用ログの記録 |
| ⑤ 評価 | 決めたことが働いているか、問題が起きていないかを確かめる | モニタリング、インシデントの振り返り |
評価の結果に、新しいツールの登場や法律の改正といった外の変化を加えて、①の環境・リスク分析に戻ります。最初から完璧なルールを作ろうとせず、小さく決めて動かし、確かめて直すことを繰り返すのが特徴です。
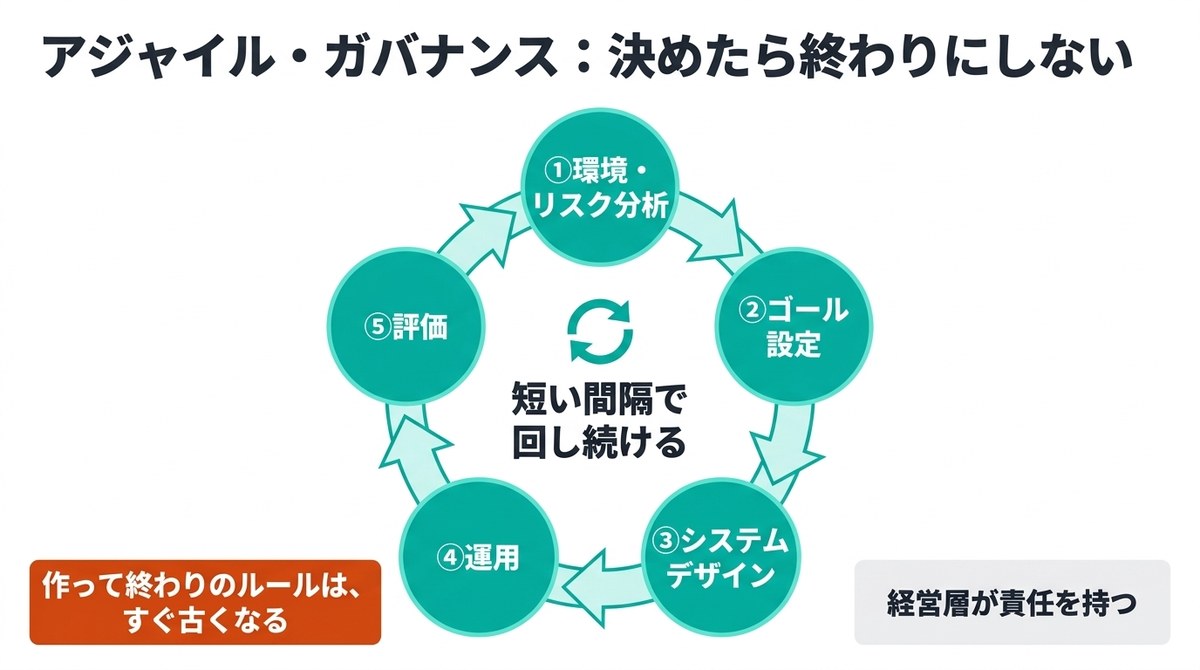
ガイドラインは、こうした仕組みを経営層が責任を持って作り、会社の文化として根づかせることも求めています。担当者まかせでは、部署ごとにばらばらのルールになりがちです。
この単元の残りは、この順番に沿って進みます。社内ガイドライン、ツールの選定、レベル分けと承認フロー、出力とコストの管理が③システムデザイン、最後の節の体制と教育が④運用、モニタリングと見直しが⑤評価と①への戻りにあたります。
社内ガイドラインに盛り込む基本項目
ガバナンスの中心になるのが社内ガイドライン(生成AIの利用ルール)です。最低限、次の項目を入れます。
| 項目 | 書くことの例 |
|---|---|
| 目的と対象 | 何のためのルールか。社員・派遣社員・委託先のどこまでに適用するか |
| 承認済みツール | 業務で使ってよいAIツールの一覧。それ以外は使わない |
| 入力可能な情報 | ツールごとに、入力してよい情報と、入力してはいけない情報 |
| 利用目的 | 使ってよい業務、使ってはいけない業務(例:人事評価の最終判断) |
| 出力の扱い | 確認してから使う。社外に出すときの確認の手順 |
| 申請の手順 | 新しいツールを使いたいときの申請先と流れ |
| 事故のときの連絡 | 誤入力や漏えいに気づいたときの報告先 |
| 見直し | 誰が、どのくらいの間隔でルールを見直すか |
禁止事項だけを並べると、社員は不便を感じて個人のアカウントで使い始めます(シャドーAI)。「何なら使ってよいか」を具体的に書くと、ルールが守られやすくなります。
AIツールを選定する際の確認項目
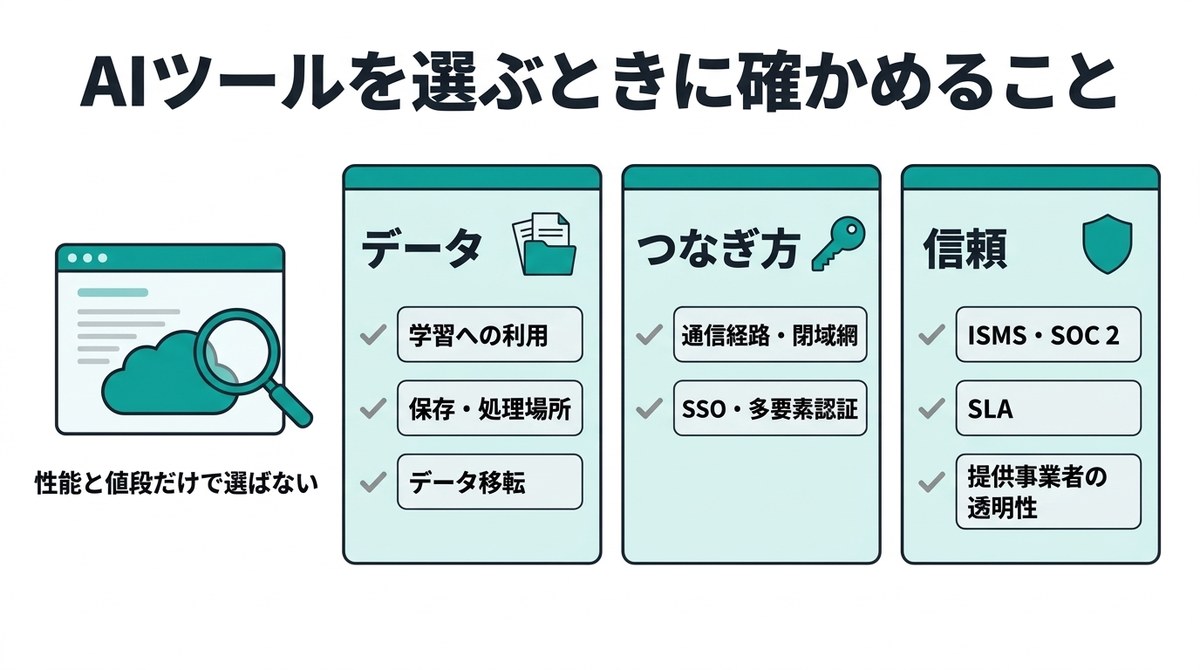
会社として使うツールを選ぶときは、性能や値段だけでなく、データの扱いと安全性を確かめます。
| 見ること | 確かめる中身 |
|---|---|
| 学習への利用 | 入力した内容がAIの学習に使われないか。設定で止められるか、契約で約束されているか |
| データの保存・処理場所 | データがどの国のサーバーに保存され、処理されるか。どのくらいの期間保存されるか |
| データ移転 | データが国外に移る場合、その国の法律や個人情報保護法の外国への提供のルールに合うか |
| 通信経路 | 通信が暗号化されているか。インターネットを通らない閉域網で接続できるか |
| 認証とアクセス管理 | 会社のアカウントでまとめてログインできるシングルサインオン(SSO)や、多要素認証(パスワードに加え、スマホに届く確認コードや指紋など別の手段でも本人を確かめる方式)に対応しているか。使える人や機能を管理者が絞れるか |
| 第三者の認証 | 情報セキュリティの管理の仕組みが外部の審査を受けているか。ISMS(ISO/IEC 27001)の認証や、SOC 2の報告書があるか |
| サービスの品質 | 止まらずに使える割合などをどこまで約束しているか(SLA=サービス品質の取り決め) |
| 提供事業者の透明性 | データの扱い、学習データ、障害や事故の情報をどこまで公開しているか |
ISMSは、情報を守るための社内の仕組み(情報セキュリティマネジメントシステム)のことで、ISO/IEC 27001はその国際規格です。SOC 2は、サービスを提供する会社の安全管理の状態を、外部の監査人が評価した報告書です。どちらも「この会社はデータを守る仕組みを持っている」と判断する材料になります。
機密性の高い情報を扱うなら、自社の設備でAIを動かすオンプレミスや、手元のPCや社内サーバーで動かすローカルLLMという選択肢もあります。データが外に出ない代わりに、設備の費用や運用の手間がかかり、性能は外部の大規模なサービスに及ばないことがあります。
AIツールのレベル分けと入力情報のルール
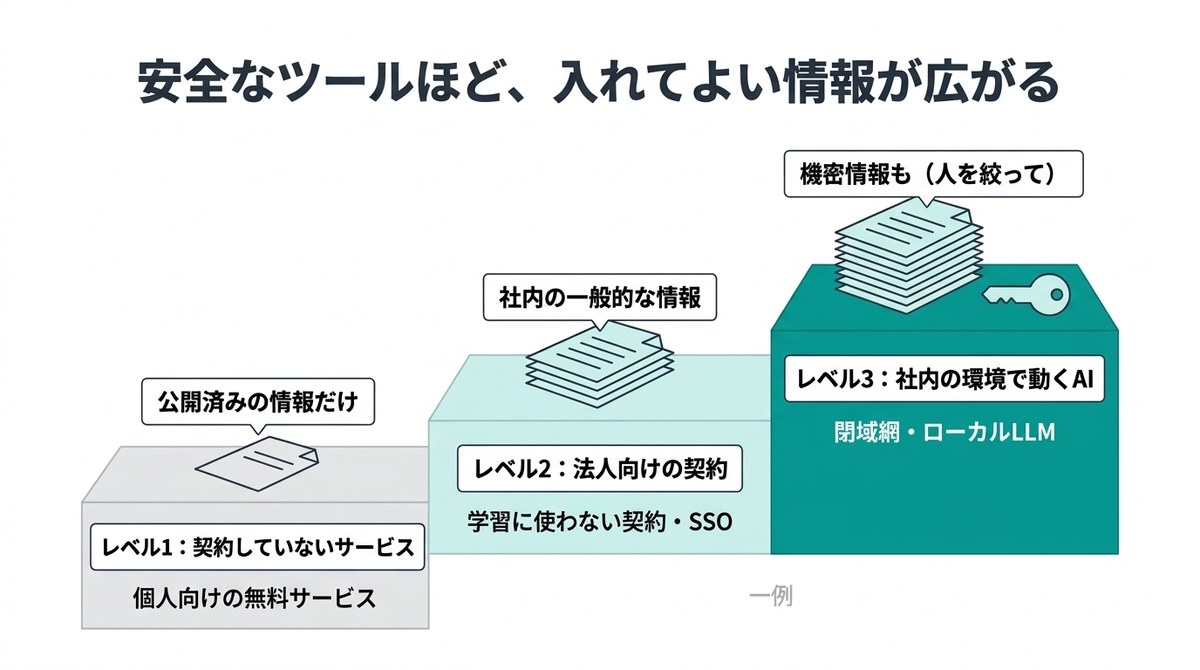
すべての情報を同じ扱いにすると、何も入力できないか、何でも入力できるかのどちらかになります。そこで、ツールを安全性でレベル分けし、レベルごとに入力してよい情報を決めます。次は一例です。
| ツールのレベル | 例 | 入力してよい情報 |
|---|---|---|
| レベル1:会社が契約していないサービス | 個人向けの無料サービス | 業務では使わない。使う場合も公開済みの情報だけ |
| レベル2:会社が契約した法人向けサービス | 学習に使わない契約で、SSOで管理しているもの | 社内の一般的な情報。個人情報や機密は会社が認めた範囲だけ |
| レベル3:社内の環境で動くAI | 閉域網で接続したもの、ローカルLLM | 機密情報も、アクセスできる人を絞ったうえで扱える |
情報の側も、「公開してよい」「社内限り」「関係者限り」のように分けておくと、どのツールに何を入れてよいかが一目で分かります。
新しいAIツールの申請と承認フロー
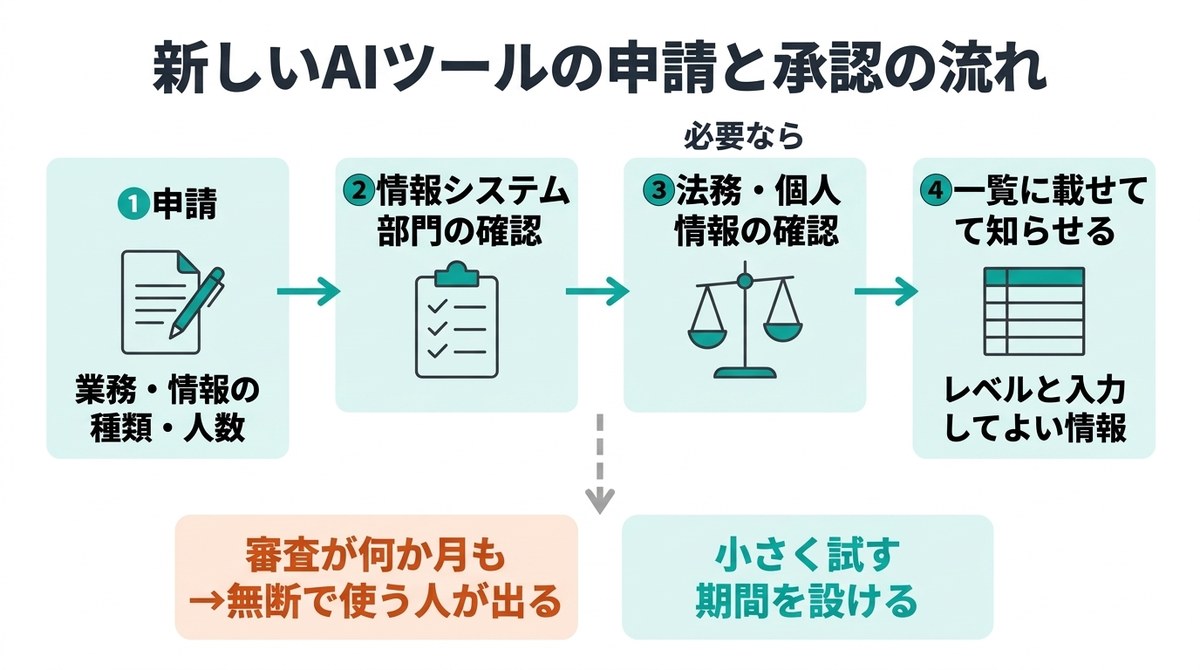
現場から「このツールを使いたい」と声が上がったときの流れも決めておきます。
- 利用者が申請する:ツール名、使う業務、入力する情報の種類、使う人数
- 情報システム部門などが確かめる:上の選定の確認項目、利用規約
- 必要なら法務・個人情報の担当も確かめる:契約、データ移転、権利の扱い
- 承認したら一覧に載せ、レベルと入力してよい情報を決めて知らせる
審査に何か月もかかると、待ちきれずに無断で使う人が出ます。小さく試す期間を設けるなど、申請しやすい流れにしておきます。
出力の扱いと、APIのコスト・利用量の管理
AIが出力したデータの取り扱い
AIの出力も会社のデータです。社外に出す前の確認(「AI出力の評価と検証(ファクトチェック・妥当性レビュー・検証レベル)」)に加えて、次の点を決めておきます。
- 出力を保存する場所と、見られる人の範囲(元の資料の共有範囲より広げない)
- AIを使って作ったことを、社内外に表示するかどうか
- 契約書や公式の発表など、AIの出力をそのまま使ってはいけない文書
API・AIエージェント利用時のコスト・利用量の管理
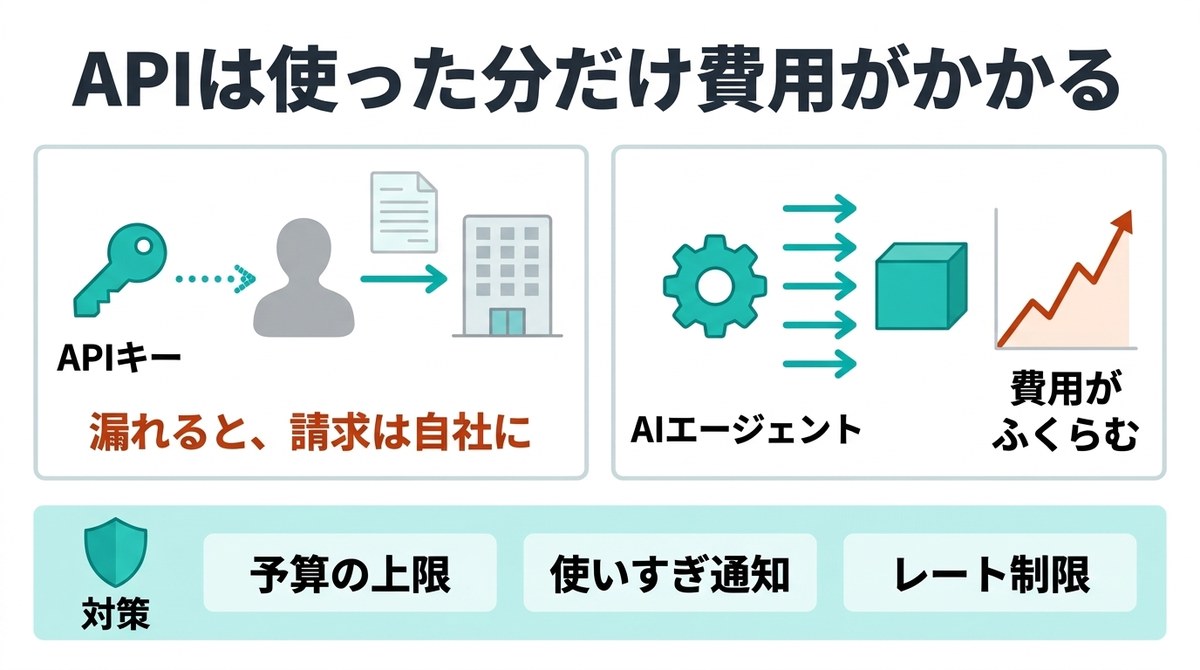
AIを社内のシステムにつなぐときは、APIを使います。APIを使うための鍵がAPIキーです。APIキーは合言葉と同じで、漏れると他人に使われ、その料金は自社に請求されます。プログラムの中に直接書かない、社内で共有しない、定期的に取り替える、といった扱いを決めます。
APIは使った量に応じて料金がかかる仕組みが多く、AIエージェント(「AIエージェントとは?従来の生成AIとの違いと自律性のレベル」)は1つの仕事のために何度もAIを呼び出します。設定を誤ると、気づかないうちに大量に呼び出して費用がふくらみます。コスト管理のために、部署ごとの予算の上限、使いすぎたときの通知、1分あたりの呼び出し回数の上限(レート制限)を設けます。
社内ルールを定着させる体制と、モニタリング・見直し
ここからは、作った仕組みを動かす④運用と、確かめて直す⑤評価の段階です。
社内ルールを定着させる体制と教育
ルールは作っただけでは守られません。責任者と相談窓口を決め、全社員に研修を行います。研修では禁止事項を読み上げるより、「この議事録は入力してよいか」のような実際の場面で判断の練習をするほうが身につきます。部署ごとに詳しい人を置き、質問に答えられるようにする会社もあります。
モニタリングと継続的な見直し
ルールが守られているか、問題が起きていないかを見続けることをモニタリングといいます。法人向けのサービスでは、誰がいつ使ったかの利用ログを管理者が確認できるものがあります。ログは、社員を監視するためというより、事故が起きたときに原因をたどるため、使われ方に合わせてルールを直すために使います。
誤入力や情報漏えいが起きたときのインシデント対応の手順(報告先、止め方、記録の残し方)も、ガイドラインの一部として決めておきます。そのうえで、新しいツールの登場、法律やガイドラインの改訂、社内で起きた事故をきっかけに、ルールを定期的に見直します。評価の結果を次の環境・リスク分析につなげ、アジャイル・ガバナンスの輪をもう一周させるということです。
この単元のまとめ
- AIガバナンスはリスクを管理しながらAIの価値を引き出す仕組み。変化が速いので、環境・リスク分析→ゴール設定→システムデザイン→運用→評価の5段階を短い間隔で回すアジャイル・ガバナンスをとる。経営層が責任を持つ
- 社内ガイドラインには、承認済みツール、入力可能な情報、利用目的、申請の手順、事故のときの連絡、見直しを入れる
- ツール選定では、学習への利用、データの保存・処理場所とデータ移転、通信経路、SSO・多要素認証、ISMS・SOC 2、SLA、提供事業者の透明性を確かめる
- ツールをレベル分けし、レベルごとに入力してよい情報を決める。申請しやすい承認フローにする
- APIキーの管理、予算やレート制限でコストを抑え、利用ログでモニタリングして、ルールを見直し続ける
この単元の問題8問
読んだ内容を1問ずつ確かめられます。選ぶとすぐに正誤と、選択肢ごとの解説が出ます。
生成AIのリスク予防・AI倫理・ガバナンスの単元
